
Bray Lozano
Técnico de ciberseguridad · Cantabria
Vengo del soporte, así que conozco por dentro la infraestructura que defiendo.
Patrones de Chladni. Es lo que hace una regla de detección bien escrita, ordenar el ruido hasta que se ve la figura.
El Diario Montañés22 de marzo de 2026 · pág. 44
Yo pensaba que tendría que dejar Cantabria para encontrar una oportunidad como esta y veo que no es así
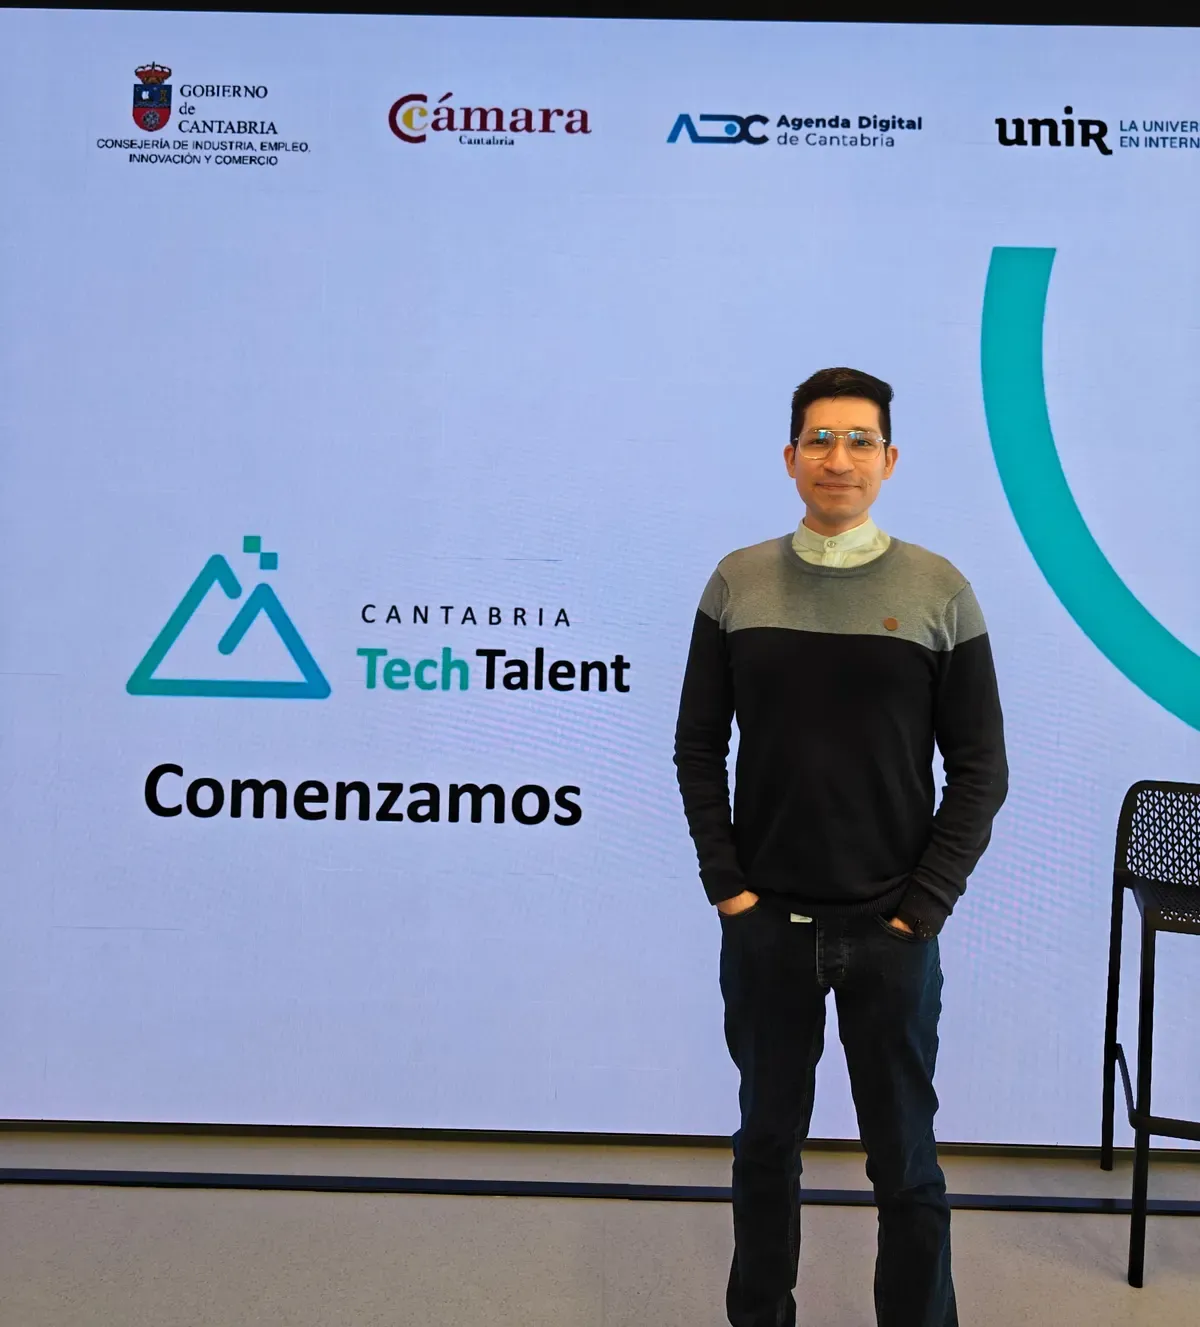
Apertura oficial de Cantabria Tech Talent, primera edición. Intervine en la mesa como uno de los dos alumnos.
- 68
- seleccionados
- 1.359
- solicitudes
- 33
- empresas
Quién soy
Sé el sitio donde estás.
Si llevas una infraestructura pequeña sin nadie dedicado a la seguridad, he estado en ese lado. Empecé arreglando ordenadores, hoy llevo la seguridad de una empresa industrial, y las herramientas me las construyo de la mano de agentes de IA.
- Más de seis años de soporteNivel 1 y 2, antes de la seguridad
- desde 2011
- Máster de Ciberseguridad y grado superior de ASIRLos dos a la vez. TFM entregado el 1 de septiembre de 2026
- 2024 – 2026
- Cantabria Tech TalentEspecialización de la UNIR con prácticas en empresa. Uno de 68 entre 1.359 solicitudes
- primera edición
- eJPTv2Certificación de entrada, examen práctico de caja negra
- verificar
- Cibercooperante del INCIBECharlas de concienciación en colegios y asociaciones de Cantabria
- desde 2026
Lo que he construido
Un producto, una investigación y una herramienta.
Producto · producto propio · código privado
Argos
Plataforma de ciberseguridad autoalojada para empresas pequeñas. Reúne en un solo proceso el inventario de activos, la gestión de vulnerabilidades y la inteligencia de amenazas. Suma el cumplimiento del Esquema Nacional de Seguridad, las copias de seguridad, la flota de equipos y la formación del personal. Está construida por módulos, y algunos se sostienen solos: Talos salió de aquí.
5.093commits entre abril y octubre de 2026
Herramienta · código abierto
Talos
Auditoría de bastionado de servidores Linux y Windows en un único binario sin dependencias. Solo lee, nunca cambia nada, y termina un servidor completo en menos de diez segundos. Lleva 147 comprobaciones escritas como fichas de datos, cada una con su severidad, su peso, los controles del Esquema Nacional de Seguridad que cubre y cómo remediarla. Salió de una plataforma mayor y la publiqué aparte porque se sostenía sola.
<10 spor servidor · 147 comprobaciones
Investigación · CVE-2026-31431
CopyFail
Un fallo lógico en el subsistema criptográfico del kernel de Linux permite a un usuario sin privilegios escribir cuatro bytes controlados en la caché de páginas de cualquier fichero legible del sistema. Con eso se puede alterar el comportamiento de un binario con privilegios como su, en memoria y sin tocar el fichero en disco. Salta contenedores, porque comparten la caché de páginas con el anfitrión. Lo estudié durante un puente, lo reproduje en Debian 13, Ubuntu 24.04, Kali y Docker, y escribí variantes en varios lenguajes. Una de ellas, en C, compila con gcc y funciona en cualquier distribución sin dependencias.
7,8CVSS · catálogo KEV de CISA
Recomendaciones
Lo que dicen de trabajar conmigo
He tenido la oportunidad de acompañar a Bray en el desarrollo de sus primeras iniciativas en ciberseguridad, y desde el inicio ha demostrado una combinación poco común de pensamiento analítico, iniciativa y creatividad para resolver problemas. A pesar de estar en una etapa temprana de su carrera, ya ha desarrollado dos proyectos propios en el área, reflejando no solo interés por la ciberseguridad sino también una fuerte capacidad de aprendizaje y ejecución. Además, destaca por su capacidad de liderazgo: sabe transmitir sus ideas, motivar a quienes trabajan con él y generar dinámicas de equipo enfocadas en encontrar soluciones. Sin duda, es un perfil con gran proyección dentro del sector.
De dónde vengo
Seis años de soporte antes de la seguridad.
La parte de seguridad vino rápido y casi toda junta, entre 2024 y 2026: el máster, el grado de ASIR, la eJPTv2 y Cantabria Tech Talent. Debajo hay más de seis años arreglando lo que se rompía, y eso es lo que me da el criterio, porque conozco por dentro la infraestructura que defiendo.
¿Contactar, o colaborar?
¿Una charla de concienciación?
Para colegios, familias, asociaciones y empresas de Cantabria, como cibercooperante del INCIBE.
¿Colaborar en código abierto?
Talos, CopyFail, los laboratorios y lo que venga. Si tienes una idea o un parche, hablamos.
¿Un trabajo, una auditoría?
Bastionado, revisión de configuración, análisis de vulnerabilidades y acompañamiento en el Esquema Nacional de Seguridad. Cuenta conmigo.